GitHub et Microsoft envoient des correctifs à six projets open so …
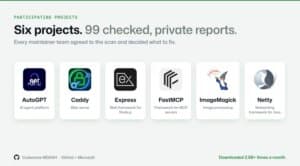
La maintenance logicielle n’a pas besoin de plus de rapports de bugs par IA, mais de correctifs, déclare GitHub, en annonçant que «dans le cadre du projet pilote Codename MDASH, GitHub et Microsoft ont transformé des milliers de résultats bruts générés par l’IA en 99 rapports privés et vérifiés, incluant des suggestions de correctifs pour six projets open source largement utilisés. Les responsables de ces projets ont déjà corrigé plus de la moitié des problèmes signalés.»
«Accent sur les bugs à fort impact»
GitHub rappelle que nombre de responsables de projets de logiciels libres «sont déjà submergés par des signalements de sécurité générés par l’IA, incluant des doublons ainsi que des rapports qui ne correspondent pas, en réalité, à des vulnérabilités. Un simple scan brut ne leur est d’aucune utilité. Quiconque souhaite appliquer un nouveau modèle d’IA à un projet devrait d’abord consulter ses responsables et proposer des correctifs, plutôt que de se contenter de signaler des problèmes. (…)
L’IA ne devrait pas alourdir la charge de travail des responsables de projet. C’est pourquoi GitHub et Microsoft, en collaboration avec ces derniers, ont mené un projet pilote: l’IA pourrait-elle aider les responsables à déployer des correctifs, plutôt que de simplement leur fournir davantage de signalements?»
Le dispositif, reposant sur des agents Microsoft multi-modèles, «est conçu pour détecter et corriger les vulnérabilités de sécurité dans des logiciels open source largement utilisés, renforçant ainsi les fondations sur lesquelles repose une grande partie du code informatique mondial».
Il analyse chaque projet avec son modèle MAI Cyber. Les doublons sont ensuite supprimés, la validité des alertes est vérifiée «manuellement» par sept chercheurs du Microsoft Forge Lab. «L’accent a été mis sur les bugs à fort impact; les responsables de maintenance n’ont jamais eu à examiner les résultats bruts de l’analyse.» Ces derniers reçoivent ensuite les rapports par le service de signalement privé des vulnérabilités de GitHub., avec des suggestions de correctifs.
Un échantillon de six projets a étrenné ce projet, tous des anciens retenus par le fonds de sécurité open source que GitHub avait annoncé fin 2024. Il s’agit de:
• AutoGPT, une plateforme d’agent IA.
• Caddy, un serveur web.
• Express, un framework web pour Node.js.
• FastMCP, un framework pour créer des serveurs MCP.
• ImageMagick, un logiciel de traitement d’image.
• Netty, un framework réseau pour Java.
«Pas encore transposable à grande échelle»
De cette expérience, GitHub indique tirer trois leçons:
• Le correctif est plus important que la découverte (de vulnérabilité): «C’est à la correction que les responsables de la maintenance consacrent leur temps. Ainsi, chaque signalement leur parvient déjà vérifié, accompagné d’une proposition de correctif qu’ils n’ont plus qu’à examiner, adapter et intégrer. Les responsables disposent donc d’un correctif bien délimité, plutôt que d’une simple découverte brute.»
• «MDASH, avec son examen par des chercheurs, a permis de fournir aux responsables de la maintenance des résultats de grande qualité, accompagnés de correctifs.»
• «L’open source a encore des lacunes à combler»; ici, sept chercheurs ont passé environ deux jours à vérifier manuellement les résultats: «Ce type de démarche n’est pas encore transposable à grande échelle.»
Lire aussi
Libre et open source express: apocalypse de vulnérabilité, entreprises européennes, sortir des Gafam, boycott d’Omarchy – 31 octobre 2026
Google suspend son programme de chasse aux bugs dans des logiciels open source – 5 octobre 2026
GitHub va soutenir 125 projets open source avec 1,25 million de dollars – 24 novembre 2024
Google et l’OpenSSF présentent un outil d’analyse des dépôts open source malveillants – 30 avril 2022
Un projet web ou mobile en tête ?
Démarrer un projet