un nouveau malware bancaire pour Android aime la France
Découvert par les chercheurs de Group-IB, RemControl opère sur un modèle de Malware-as-a-Service (MaaS). Avec une trentaine d’institutions financières visées, ce malware bancaire pour Android représente une menace pour les utilisateurs en France, Italie, Espagne, Portugal, Pologne, Canada, et dans certains États arabes du Golfe.
Les premières campagnes ont été observées en juillet, bien que son infrastructure soit active depuis mai. Le malware est distribué via de fausses pages Google Play Store et en imitant l’application TVTap IPTV.
Comment RemControl parvient-il à infecter les appareils ?
Les opérateurs du malware utilisent des campagnes de malvertising pour attirer les victimes vers les fausses pages de téléchargement.
Une fois sur le site, le dropper demande l’autorisation de lancer un service VPN local. Ce VPN a pour unique but de bloquer tout le trafic réseau provenant de Google Play Protect, l’empêchant ainsi d’analyser l’installation et de détecter la menace.
Après cette étape, le dropper génère un certificat de signature unique pour chaque installation, rendant la détection par hash ou certificat inefficace. Une fois installé, le malware principal demande immédiatement l’accès aux services d’accessibilité d’Android.
» Cette permission donne à RemControl le contrôle de l’appareil et est utilisée par presque tous les chevaux de Troie bancaires pour Android « , soulignent les chercheurs de Group-IB.
Quelles sont les capacités de ce malware ?
Avec les permissions accordées, RemControl déploie un arsenal de fonctionnalités de surveillance et de vol. Il peut injecter des superpositions (overlays) en plein écran par-dessus les applications bancaires légitimes pour voler les identifiants, codes PIN et détails de carte.
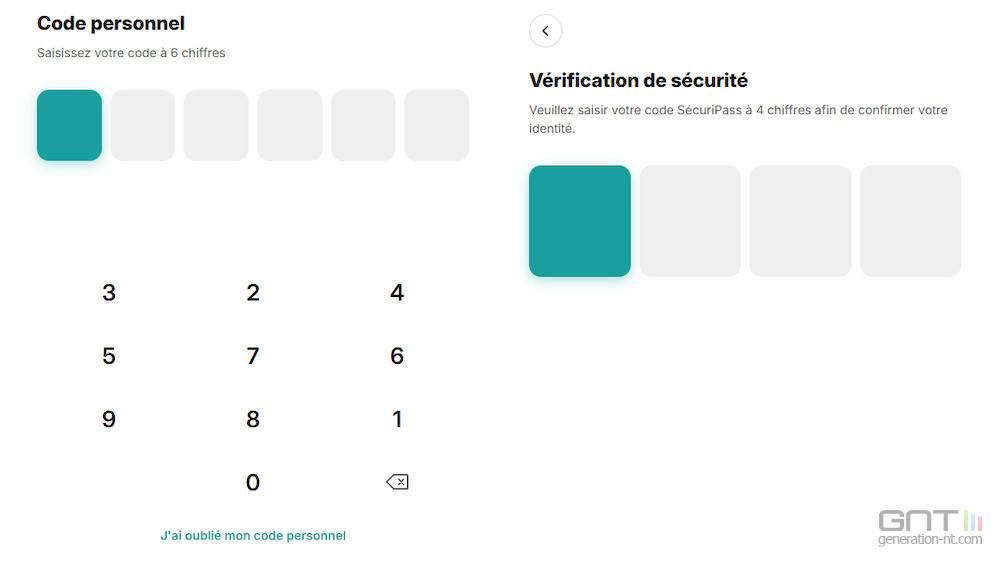
La liste des cibles est dynamique et fournie par le serveur de commande et de contrôle. L’opérateur peut alors changer de cible à tout moment. Le malware peut également streamer l’écran de l’appareil en temps réel et enregistrer toutes les frappes.
Ses capacités comprennent aussi l’enregistrement des schémas de déverrouillage sur de nombreux modèles de smartphones et des mécanismes d’auto-préservation.
Si l’utilisateur tente d’accéder aux paramètres pour désinstaller l’application ou révoquer les permissions, RemControl déclenche automatiquement une action de retour en arrière pour l’en empêcher.
Pour compliquer sa détection, l’adresse de son serveur de commande et de contrôle est récupérée par le biais de canaux Telegram.
Avec l’aide de l’IA pour RemControl
En analysant l’infrastructure des attaquants, les chercheurs ont découvert une documentation d’API publiquement accessible. Dans cette documentation, les fonctions servant à voler des identifiants bancaires sont décrites comme gérant des » réponses à un quiz » et les victimes comme » une personne qui regarde le quiz « .
L’opérateur, suivi sous le nom de UNKK, semble avoir trompé un assistant IA en lui faisant croire qu’il construisait une application de surveillance parentale. Des commentaires en russe ont par ailleurs été trouvés dans certains fichiers, ce qui suggère l’implication d’un développeur russophone.
Un projet web ou mobile en tête ?
Démarrer un projet